Vol.221 PHP脆弱性 Webサイトセキュリティの確認ポイント
2026年10月、PHPに重大な脆弱性(通称「PHP2shell」)が見つかり、IPA(情報処理推進機構)が21日に事前の注意喚起を、22日に正式な注意喚起を出しました。高市首相が対応を呼びかけたことも報道されました。修正版の公開を受けて、多くのホスティング事業者やレンタルサーバー事業者が緊急対応に追われました。対応された方は本当にお疲れさまでした。ただ、事業者によって対応には差があったように感じます。さらに10月27日には、海外で攻撃への悪用が確認されたとして、IPAが改めて対策を呼びかけています。
日本語のWebサイトでは、CMS(コンテンツ管理システム)を使っているサイトの約8割がWordPressで、そのWordPressはPHPで作られています。Webサイトは公開後に更新されないまま放置されると、改ざんや情報漏えいの原因になります。技術的な作業は専門家に任せられますが、「誰が管理しているか」を把握するのは経営者の役割です。まずは次の3点を確認しましょう。
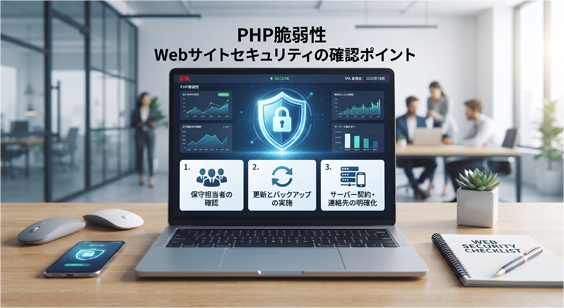
1.保守の担当者は決まっているか
公開後の更新作業が、制作会社との契約に含まれているかを確認します。「誰もやっていなかった」というのが良くないケースです。
2.更新とバックアップは実施されているか
WordPress本体やプラグイン、PHPが定期的に更新されているか、制作会社に報告を求めましょう。特に、PHP 8.1以前はサポートが終了しており、今回の修正版も提供されていません。使っているバージョンを必ず確認してください。あわせて、バックアップを取っているか、実際に復元できるかも確認します。
3.サーバーの契約と緊急時の連絡先は明確か
サーバーの契約名義が自社になっているか、重要な通知メールが誰に届いているかを確認します。被害が起きたときに、誰に連絡し、誰が対応するのかも決めておきましょう。
セキュリティ対策は、技術よりも「管理の仕組み」から始まります。年に一度は、制作会社とサーバー会社の対応状況を見直す機会を設けることをおすすめします。
AIの進化により、脆弱性が見つかってから攻撃されるまでの時間は短くなっています。「何かあってから考える」のではなく、平時から対応の体制を整えておくことが、これからの経営には欠かせません。
参考:IPA『PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)』
PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell) | IPA
【事前準備のお願い】PHPのセキュリティリリース公開予定について | IPA